Magazín · Máš novú správu · dôvera
Od voskovej pečate k digitálnemu podpisu
Ako spoznáš, že správa naozaj prišla od toho, kto je pod ňou podpísaný? A že ju cestou nikto neprepísal?
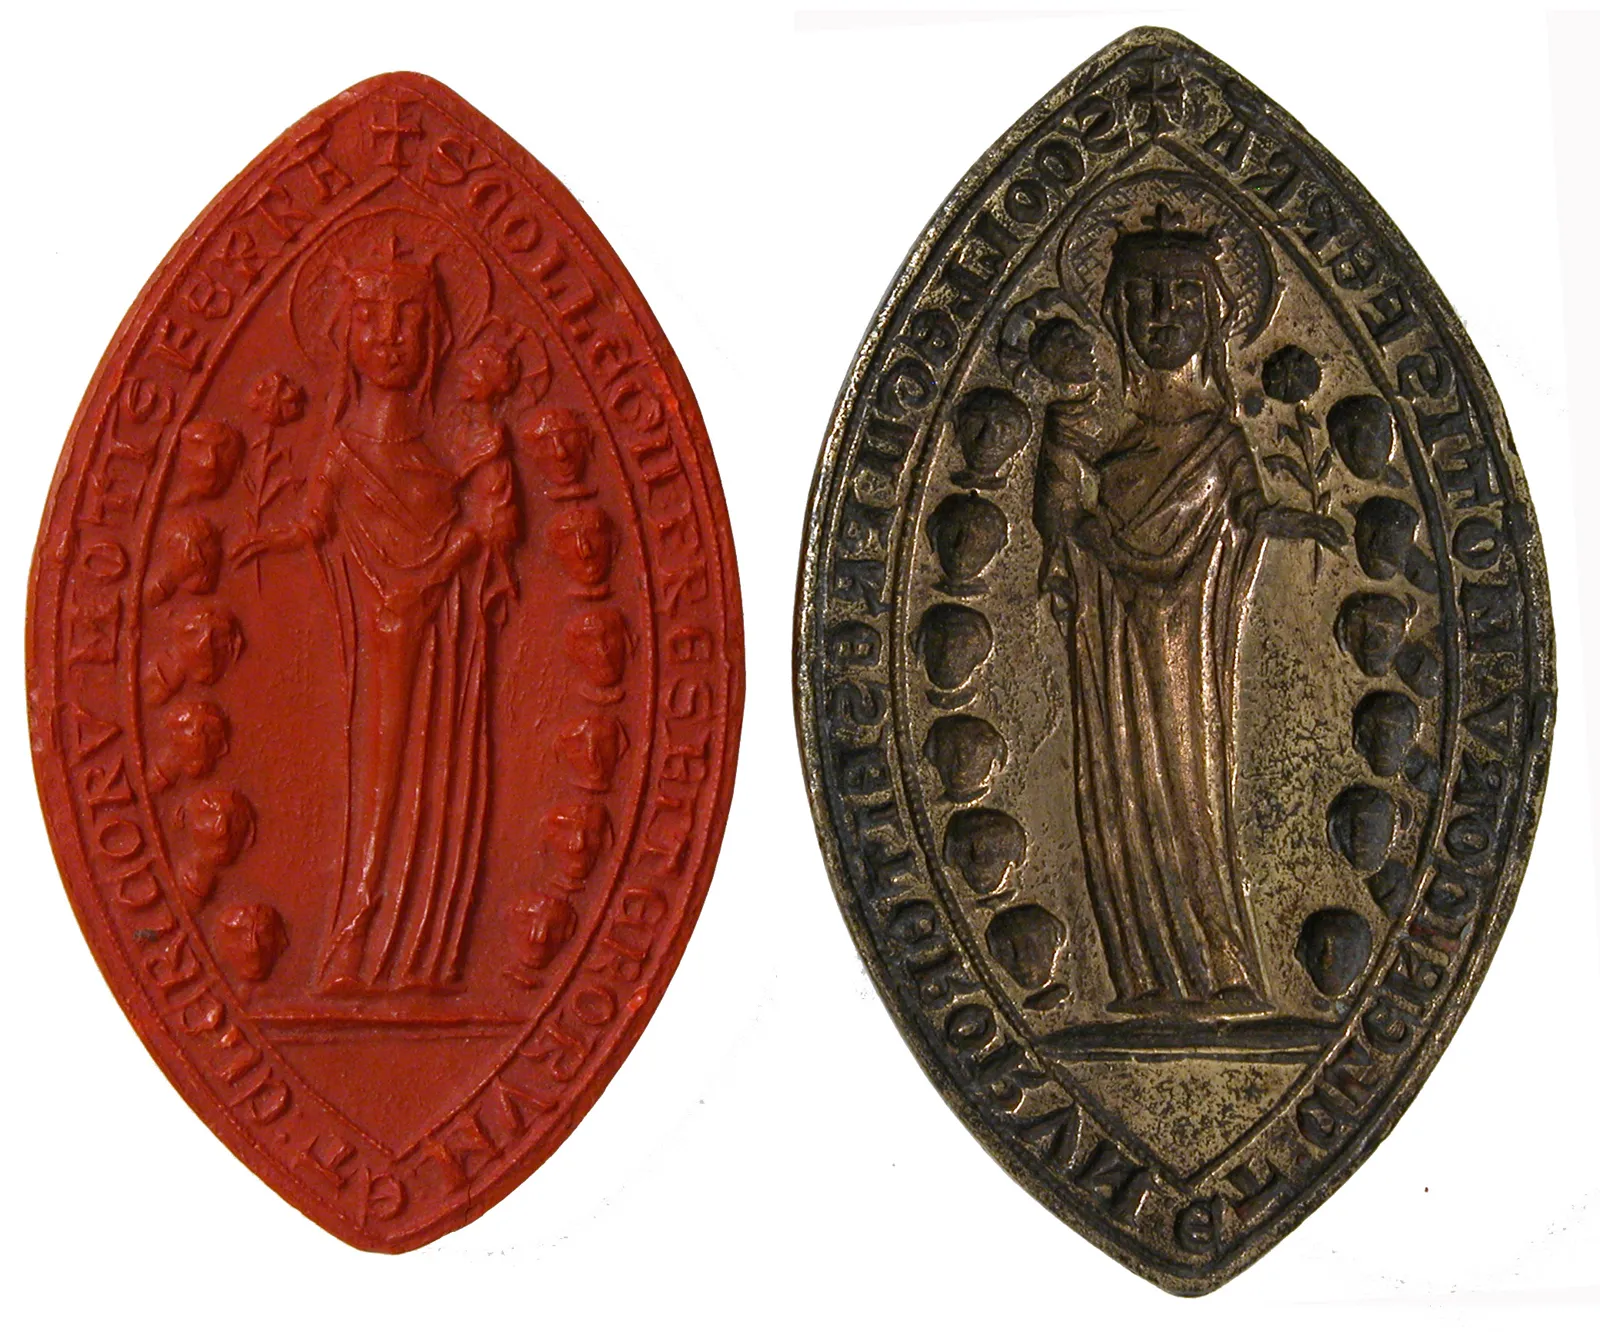
Na tieto dve otázky ľudia hľadajú odpoveď tisíce rokov. Vosk, papier a matematika ju dávajú každý inak a ani jedna z odpovedí nie je dokonalá.
Pečať: odtlačok autority
Pečať je odtlačok rytej matrice, typára, do vosku alebo hliny. Zapečatené listy poznali už starí Egypťania: Metropolitné múzeum má zapečatenie z listu pisára Heqanakhta, staré takmer štyri tisíce rokov. V Mezopotámii sa zasa po hline odvaľovali valčekové pečate.
V stredoveku pečať overovala listiny podobne ako dnes podpis. A zároveň dokument doslova zatvárala. Britský Národný archív však upozorňuje na háčik: pečatidlá sa požičiavali a muži nižšieho stavu bežne používali hotové, neosobné pečate. Odtlačok teda dokazoval, že niekto použil pečatidlo. Nie nutne kto.

Keď klame aj pečať
Najslávnejší falzifikát v strednej Európe je Privilegium maius. Rakúsky vojvoda Rudolf IV. Habsburský dal okolo roku 1358 sfalšovať celú sadu listín, aby povýšil postavenie svojho rodu. Listiny visia na farebných nitiach s voskovými pečaťami a vyzerajú úctyhodne. Že ide o falzifikáty, sa vie takmer dvesto rokov.
Pečať teda chránila pred náhodou a pred bežným zvedavcom. Pred mocným a odhodlaným podvodníkom nie.
List, ktorý sa zamyká sám
Obálky sa bežne vyrábajú až od 30. rokov 19. storočia. Predtým sa list skladal, narezával a prevliekal tak, aby bol sám sebe obálkou. Bádatelia tomu hovoria letterlocking, zamykanie listov. Dobrý zámok sa pri otvorení nevratne poškodil, takže adresát spoznal, že zásielku niekto otvoril.
Zachoval sa zhruba tristo rokov starý kufor jedného poštmajstra s 577 nikdy neotvorenými listami. Vedci ich v roku 2021 „otvorili“ röntgenom bez toho, aby porušili jediný záhyb.
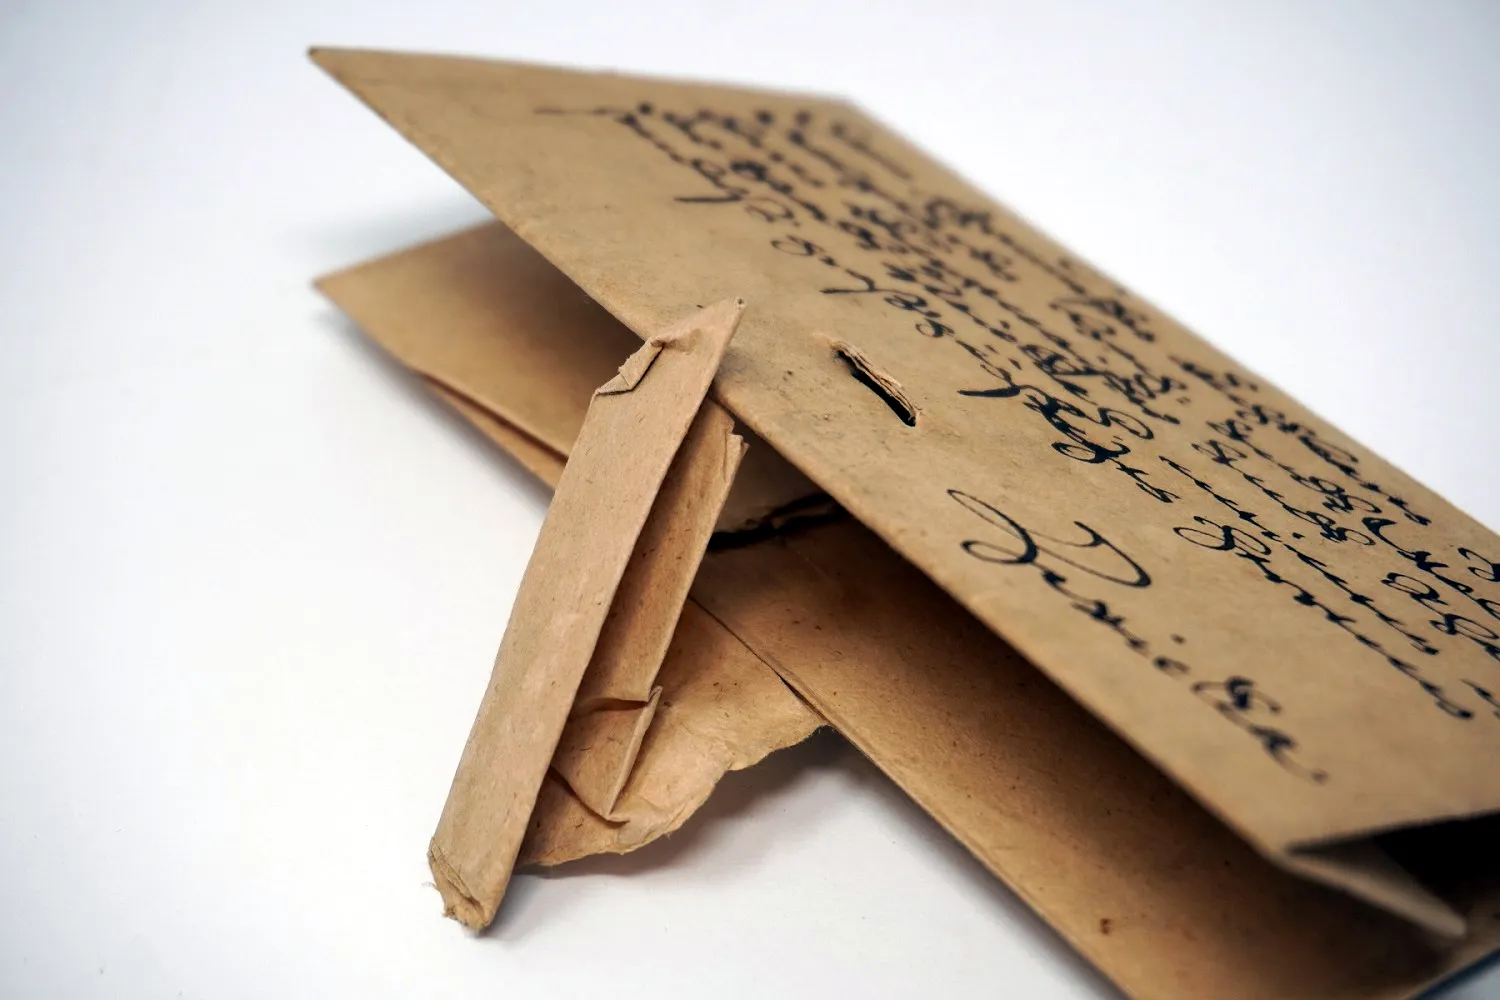
Digitálny podpis: matematika namiesto vosku
V novembri 1976 publikovali Whitfield Diffie a Martin Hellman článok, ktorý otvoril kryptografiu s verejným kľúčom. O rok neskôr navrhli Ron Rivest, Adi Shamir a Leonard Adleman systém RSA, ktorý vie aj digitálny podpis. Britská tajná služba GCHQ pritom k podobnému objavu dospela skôr, len ho držala v tajnosti ďalších 24 rokov.
Princíp sa dá ľahko vysvetliť: podpisujúci má súkromný kľúč, ktorý pozná len on, a k nemu verejný kľúč, ktorý môže mať ktokoľvek. Podpis vytvorený súkromným kľúčom sa dá overiť verejným. Keď sa v dokumente po podpise zmení jediný znak, overenie zlyhá.
V Európskej únii má kvalifikovaný elektronický podpis rovnaké právne účinky ako vlastnoručný podpis. Firmy a úrady navyše používajú elektronické pečate, ktoré overujú pôvod dokumentu.
Čo pečať a podpis nevedia
Tu je dobré nemiešať dve veci. Pečať na liste skrývala obsah, kým ju niekto neporušil. Digitálny podpis obsah neskrýva vôbec. Americká norma pre digitálne podpisy vymenúva tri úlohy: odhaliť zmenu dát, overiť, kto podpísal, a zabrániť tomu, aby to podpísaný neskôr poprel. Utajenie medzi nimi nie je. Na to slúži šifrovanie, a to je iný nástroj.
A ani najlepšia matematika nespozná, či podpisujúci vedel, čo podpisuje, alebo či mu niekto neukradol kľúč. Rovnako ako pri vosku platí: technika chráni správu, nie úsudok ľudí okolo nej.
Pečať, zámok z papiera aj reťazec čísel robia rovnakú službu: dávajú príjemcovi dôvod veriť. Ten dôvod však nikdy nebol stopercentný a nebude ani dnes.